A developer working in a modern workspace with abstract cues of API traffic control on a monitor. AI-generated editorial image.
Quando uma API começa a receber mais tráfego do que consegue processar com conforto, o problema não é só desempenho. Ele também envolve justiça, estabilidade e controle de custo. O limite de taxa em APIs ajuda a definir fronteiras previsíveis para que um cliente, usuário ou integração não consuma toda a capacidade disponível.
O objetivo não é punir uso legítimo. É tornar o comportamento do serviço compreensível sob carga. Um bom limite mostra o que o cliente pode esperar, dá aos desenvolvedores um modo de falha claro e protege o restante do sistema contra um vizinho barulhento ou um loop acidental.
O que o limite de taxa tenta resolver
O limite de taxa controla quantas requisições um chamador pode fazer em um período definido. Esse período pode ser por segundo, por minuto ou outro intervalo que faça sentido para a sua carga. A política exata depende do produto, mas os motivos centrais são comuns:
- evitar que picos acidentais sobrecarreguem um banco de dados ou serviço dependente
- reduzir o impacto de abuso, scraping ou tentativas repetidas
- preservar um serviço previsível para outros usuários
- abrir espaço para políticas diferentes de tráfego interno ou de integrações premium, quando necessário
Limite de taxa é diferente de autenticação. Autenticação responde quem é você. Limite de taxa responde quanto você pode fazer agora. Os dois são importantes, mas resolvem problemas diferentes.
Escolha uma estratégia antes de escrever código
Não existe um algoritmo único que seja o melhor para tudo. A escolha certa depende de quão rígido o limite precisa ser e de quão suave você quer que a experiência do usuário seja.
Janela fixa
É o modelo mais simples: permitir uma certa quantidade de requisições por janela de tempo. Por exemplo, um chamador pode fazer 100 requisições por minuto. É fácil de entender e implementar, mas pode criar picos na transição entre janelas.
Janela deslizante
Uma janela deslizante conta requisições em um intervalo móvel. Ela costuma ser mais justa do que a janela fixa porque suaviza os picos de borda, mas é mais complexa de implementar e pode exigir mais armazenamento ou processamento.
Token bucket
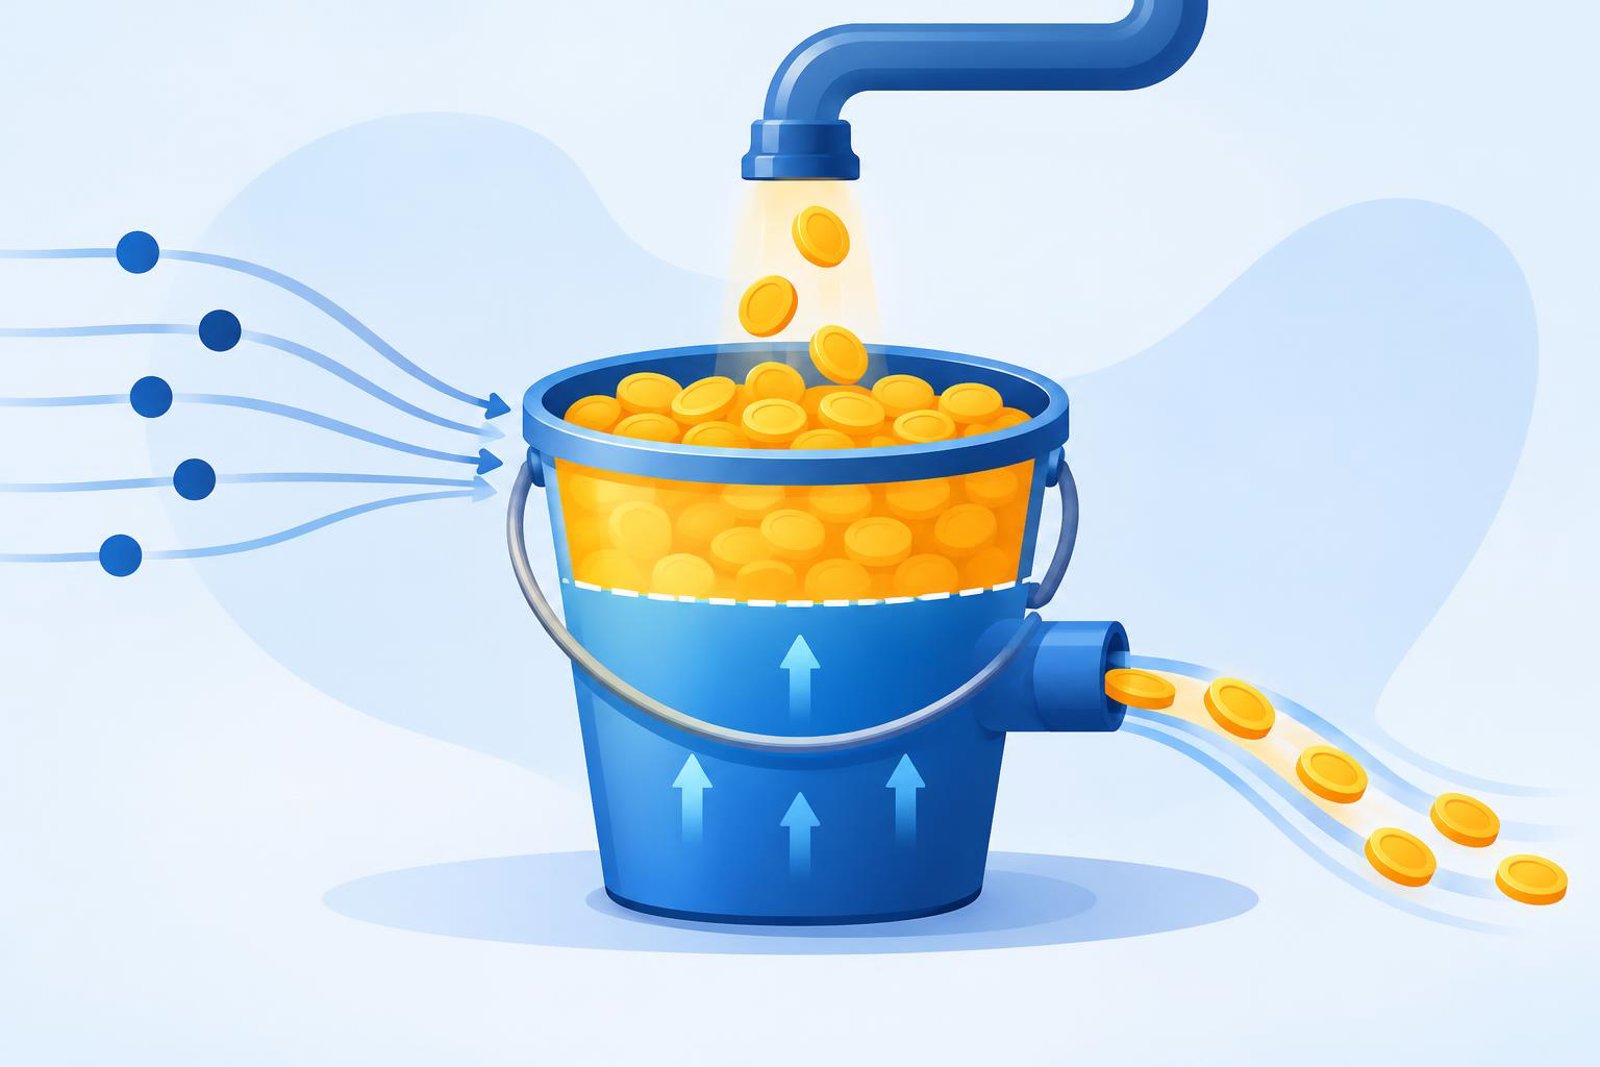
Token bucket é comum quando você quer permitir rajadas curtas, mas manter uma média estável. Os tokens se acumulam ao longo do tempo até um máximo. Cada requisição consome um token. É uma boa opção quando rajadas breves são aceitáveis, mas uma sobrecarga sustentada não é.
Leaky bucket
O modelo leaky bucket suaviza o tráfego processando requisições em uma taxa constante. Ele pode funcionar bem quando os sistemas dependentes preferem entrada regular, mas pode parecer menos flexível para chamadores que precisam de pequenas rajadas.
Se houver dúvida, token bucket costuma ser um ponto de partida prático para APIs públicas, porque equilibra justiça e usabilidade. Ainda assim, a melhor opção depende do que você quer proteger e de como os clientes toleram picos.
Uma abordagem simples de implementação em ASP.NET Core
No ASP.NET Core, um limitador pode ser colocado cedo na pipeline para evitar trabalho caro quando a requisição já está fora da cota. O exemplo abaixo mostra a forma de uma política token bucket usando o padrão de middleware de rate limiting integrado. Trate-o como configuração ilustrativa, não como um modelo pronto para produção.
using System.Threading.RateLimiting;

var builder = WebApplication.CreateBuilder(args);

builder.Services.AddRateLimiter(options =>
{
    options.AddTokenBucketLimiter("api", limiterOptions =>
    {
        limiterOptions.TokenLimit = 100;
        limiterOptions.TokensPerPeriod = 20;
        limiterOptions.ReplenishmentPeriod = TimeSpan.FromSeconds(1);
        limiterOptions.QueueLimit = 0;
        limiterOptions.AutoReplenishment = true;
    });
});

var app = builder.Build();

app.UseRateLimiter();

app.MapGet("/api/data", () => Results.Ok(new { message = "ok" }))
   .RequireRateLimiting("api");

app.Run();
Esse exemplo mostra os elementos principais:
- TokenLimit define o teto de rajada.
- TokensPerPeriod e ReplenishmentPeriod determinam a taxa média permitida.
- QueueLimit controla se as requisições excedentes esperam ou falham imediatamente.
Se sua aplicação atende usuários interativos, uma fila pequena pode melhorar a sensação de resposta. Se ela atende clientes máquina ou você precisa de rejeição previsível sob carga, falhar rápido costuma ser mais fácil de entender.
Onde aplicar limites e como escolher a chave
Nem todos os endpoints devem compartilhar o mesmo limite. Endpoints de login, buscas caras, uploads de arquivo e endpoints públicos de leitura geralmente precisam de políticas diferentes. Um limite global único é mais simples, mas pode gerar resultados ruins quando um caminho muito acessado domina o tráfego.
Formas comuns de chavear o limite incluem:
- por endereço IP para tráfego anônimo, com cuidado em proxies e redes compartilhadas
- por usuário autenticado quando a identidade é confiável
- por chave de API ou ID do cliente para integrações e parceiros
- por rota quando certas operações são mais caras
Tenha cuidado com limites baseados em IP atrás de balanceadores de carga ou reverse proxies. Se o aplicativo não souber corretamente o endereço original do cliente, ele pode tratar muitos usuários como um só ou não distingui-los como deveria. Use os metadados que seu ambiente de hospedagem realmente fornece e configure a fronteira de confiança de forma intencional.
Projete a resposta de falha, não só o limite
Um limite só é útil se os clientes puderem reagir a ele. Um modo de falha bom é explícito e consistente. A prática comum é retornar um status 429 quando o chamador excede a taxa permitida. Você também pode incluir cabeçalhos que ajudem o cliente a entender quando tentar novamente, dependendo do design da API.
Um limite útil é aquele que os clientes conseguem prever e tratar com tranquilidade. Um timeout misterioso normalmente é mais difícil de diagnosticar do que uma rejeição explícita.
Garanta que o payload de erro seja estável e legível. Por exemplo, a resposta pode explicar que a taxa de requisições ficou alta demais e sugerir tentar novamente mais tarde. Não exponha contadores internos nem detalhes de implementação, a menos que eles façam parte intencional do contrato público.
Checklist de verificação e erros comuns
Depois de implementar o limite de taxa, verifique o comportamento em casos normais e de borda. O que você quer ver são respostas previsíveis, não apenas ausência de exceções.
- Confirme que um único chamador alcança o limite configurado e então recebe a rejeição esperada.
- Verifique se o limite reinicia ou se recarrega de acordo com a política escolhida.
- Teste uma rajada de requisições para ver se as requisições enfileiradas aguardam ou falham como previsto.
- Confira se endpoints diferentes podem usar políticas diferentes, caso você tenha configurado isso.
- Veja como a aplicação se comporta atrás do proxy ou do balanceador de carga.
Erros comuns incluem definir o limite baixo demais, esquecer de separar endpoints caros e depender de IP sem entender o caminho de rede. Outro problema frequente é colocar o limitador tarde demais na pipeline, depois que parte do trabalho já foi feita.
Limite de taxa também não substitui cache, otimização de consultas ou detecção de abuso. Ele é uma camada de controle. Se uma requisição é cara, ainda vale a pena torná-la mais barata quando possível.
Para equipes que estão construindo uma API ou integrando uma em um produto, uma política clara de rate limiting evita muito atrito mais adiante. Se você quiser revisar de forma mais ampla como seu serviço expõe e protege endpoints, a página de serviços de desenvolvimento de sites, apps e software mostra as áreas publicadas da Octobytes.
Próximo passo: escolha um endpoint de alto tráfego, defina o que ele precisa proteger e anote a chave do limite, a janela, a resposta de rejeição e o comportamento de retry antes de implementar.